В феврале 2026 года мне пришло письмо с напоминанием оплатить три месяца аренды квартиры в Чиангмае: ссылка на личный кабинет, логотип сервиса, корректный номер брони. Домен отличался от официального на два символа - переставленные буквы в поддомене. Пароль я не ввёл, но следующие сорок минут ушли на проверку брони и переписку с поддержкой.
Для цифровых кочевников вход в кабинет - это точка отказа: от него зависят оплата жилья при долгой аренде, бронь переговорной в коворкинге, продление страховки и загрузка документов на визу номада. Трипскан ссылки - последовательный разбор адреса, домена и сертификата перед вводом пароля, который занимает 40-60 секунд даже на мобильном интернете в аэропорту. По моей выборке за 2025-2026 годы 14 из 240 переходов по «ссылкам на кабинет» из писем и мессенджеров вели на посторонние домены.
Коротко: пять проверок вместо надежды на замок
- Проверок пять: домен, сертификат, редиректы, возраст регистрации домена, поведение формы входа.
- 40 секунд - полный цикл на смартфоне; на ноутбуке с готовыми закладками он сокращается до 15 секунд.
- Замок в строке не гарантия: по моим наблюдениям, около 8 из 10 клонов страницы входа отдают действующий сертификат Let's Encrypt.
- 3 неудачные попытки - типовой порог блокировки аккаунта на 15-30 минут у сервисов бронирования и коворкингов.
- Резервный код надёжнее SMS: в роуминге код приходит примерно в 6-8 случаях из 10, бумажный backup-код - всегда.
- 10 минут - окно, в которое имеет смысл сменить пароль, если вы всё-таки ввели его на подозрительной странице.
Что именно проверяет трипскан и почему он важнее антивируса
Антивирус ищет код на устройстве, а трипскан проверяет инфраструктуру ссылки: кому принадлежит домен, на какое имя выдан сертификат, куда ведёт цепочка переходов и что запрашивает форма. Фишинговая копия страницы входа не заражает ноутбук - она просто забирает пароль и одноразовый код.
Три уровня разбора ссылки
- Инфраструктурный: домен второго уровня, SAN-поле сертификата, возраст регистрации, ASN и страна хостинга.
- Поведенческий: количество редиректов, наличие сокращателей, внезапный запрос капчи или SMS до ввода пароля.
- Аккаунтный: активные сессии, список доверенных устройств, история входов с незнакомых городов.
Почему зелёный замок перестал быть признаком доверия
Бесплатный сертификат выпускается автоматически за несколько минут и не требует подтверждения личности владельца домена. Поэтому проверяйте не цвет замка, а поле «Кому выдан»: если там указан хостинг-провайдер или чужой домен, вход отменяется. За 2026 год в моей практике три ложных тревоги из сорока возникали именно на новом домене легитимного сервиса - но это цена, которую я готов платить.
Трипскан по шагам: адрес, домен, сертификат
Ниже - последовательность, которую я прогоняю перед оплатой любой брони из поездки. Расширения браузера и десктоп не нужны: всё работает на iOS и Android.
- Не переходите по ссылке из письма. Откройте кабинет из закладки или приложения - так вы исключаете подмену адреса ещё до проверки.
- Сверьте домен посимвольно, справа налево. Читайте от зоны к поддомену: в адресе вида trip76sc.co.login-secure.ru настоящий домен - login-secure.ru, а не trip76sc.co.
- Раскройте сертификат. В Chrome и Safari это замок в адресной строке: смотрите поле «Кому выдан» (CN/SAN). Оно должно покрывать именно ваш домен.
- Посчитайте редиректы. Один-два перехода (http → https, /login → /auth) нормальны; четыре-пять, особенно через сокращатели, - признак прокладки.
- Проверьте возраст домена через RDAP-сервис ICANN или whois: регистрация свежее 30 дней у «крупного сервиса» почти всегда означает клон.
- Оцените форму входа. Нормальный кабинет не спрашивает CVV, полный номер паспорта и не требует SMS-код до ввода пароля.
- Включите двухфакторную аутентификацию до ввода пароля: даже перехваченный пароль без второго фактора бесполезен.
На практике шаги 2-4 занимают больше всего времени у новичков: привычка читать домен справа налево вырабатывается примерно за две недели ежедневных проверок и потом срабатывает автоматически.
Матрица риска: пять проверок в баллах
Чтобы не спорить с собой в 4 утра, я перевёл трипскан в баллы. Таблица ниже - моя рабочая редакционная оценка, а не отраслевой стандарт: веса подобраны по сорока реальным проверкам ссылок на кабинеты бронирования, коворкингов и страховых сервисов.
| Проверка | Норма - 0 баллов | Тревога - 2 балла | Критично - 5 баллов |
|---|---|---|---|
| Домен второго уровня | посимвольно совпадает с закладкой | одна подмена символа: l → I, rn → m | чужое слово: trip76sc-login.co |
| Сертификат | выдан на этот домен, действует ещё 60+ дней | выдан на *.hosting-pool.net | нет HTTPS или предупреждение браузера |
| Цепочка редиректов | 0-1 переход | 2-3 перехода через сокращатель | 5+ переходов, финальный адрес - IP |
| Возраст домена | старше 24 месяцев | от 30 до 180 дней | младше 7 дней |
| Запросы формы | только e-mail и пароль | просит SMS-код до ввода пароля | требует CVV и фото паспорта |
Порог решения: 0-2 балла - вход обычный; 3-5 баллов - вход только через закладку с последующей проверкой активных сессий; 6 и выше - не входить, сменить пароль с другого устройства и написать в поддержку.
«Ссылка - единственный элемент письма, который подделывается бесшовно: логотип, подпись и номер брони копируются за минуты, а домен приходится подбирать вручную. Поэтому разбор я начинаю с адресной строки, а не с текста письма».
Ирина Северова, аналитик по безопасности мобильных сервисов, 9 лет в antifraud-командах финтех-проектов.
Настройки кабинета, которые окупаются в поездке
Правильно настроенный аккаунт превращает вход в 15-секундную операцию и почти снимает тему восстановления доступа. Вот что я включаю сразу после регистрации в любом сервисе, которым буду пользоваться из другой страны.
- Приложение-аутентификатор вместо SMS: TOTP-код работает без роуминга и сети.
- Восемь резервных кодов распечатаны и лежат отдельно от телефона.
- Список доверенных устройств ограничен двумя: рабочий ноутбук и смартфон.
- Отдельный e-mail-алиас для финансовых сервисов, чтобы фишинговые письма было видно по адресу получателя.
- Push-уведомления о входе с нового IP-адреса или страны.
- Лимит сессии 30 дней - бессрочные сессии в поездке опаснее, чем повторный вход.
Отдельная привычка - держать кабинет открытым в отдельном профиле браузера и не смешивать его с почтой: приёмы входа из роуминга у меня занимают меньше минуты именно из-за чистого профиля с двумя закладками.
Если код не приходит: резервные пути в аккаунт
Самая частая причина сбоя - не сайт, а номер: при смене SIM в другой стране SMS-шлюз сервиса не знает нового оператора, и сообщение уходит в никуда. Второй по частоте случай - сработавший антифрод после трёх запросов кода подряд.
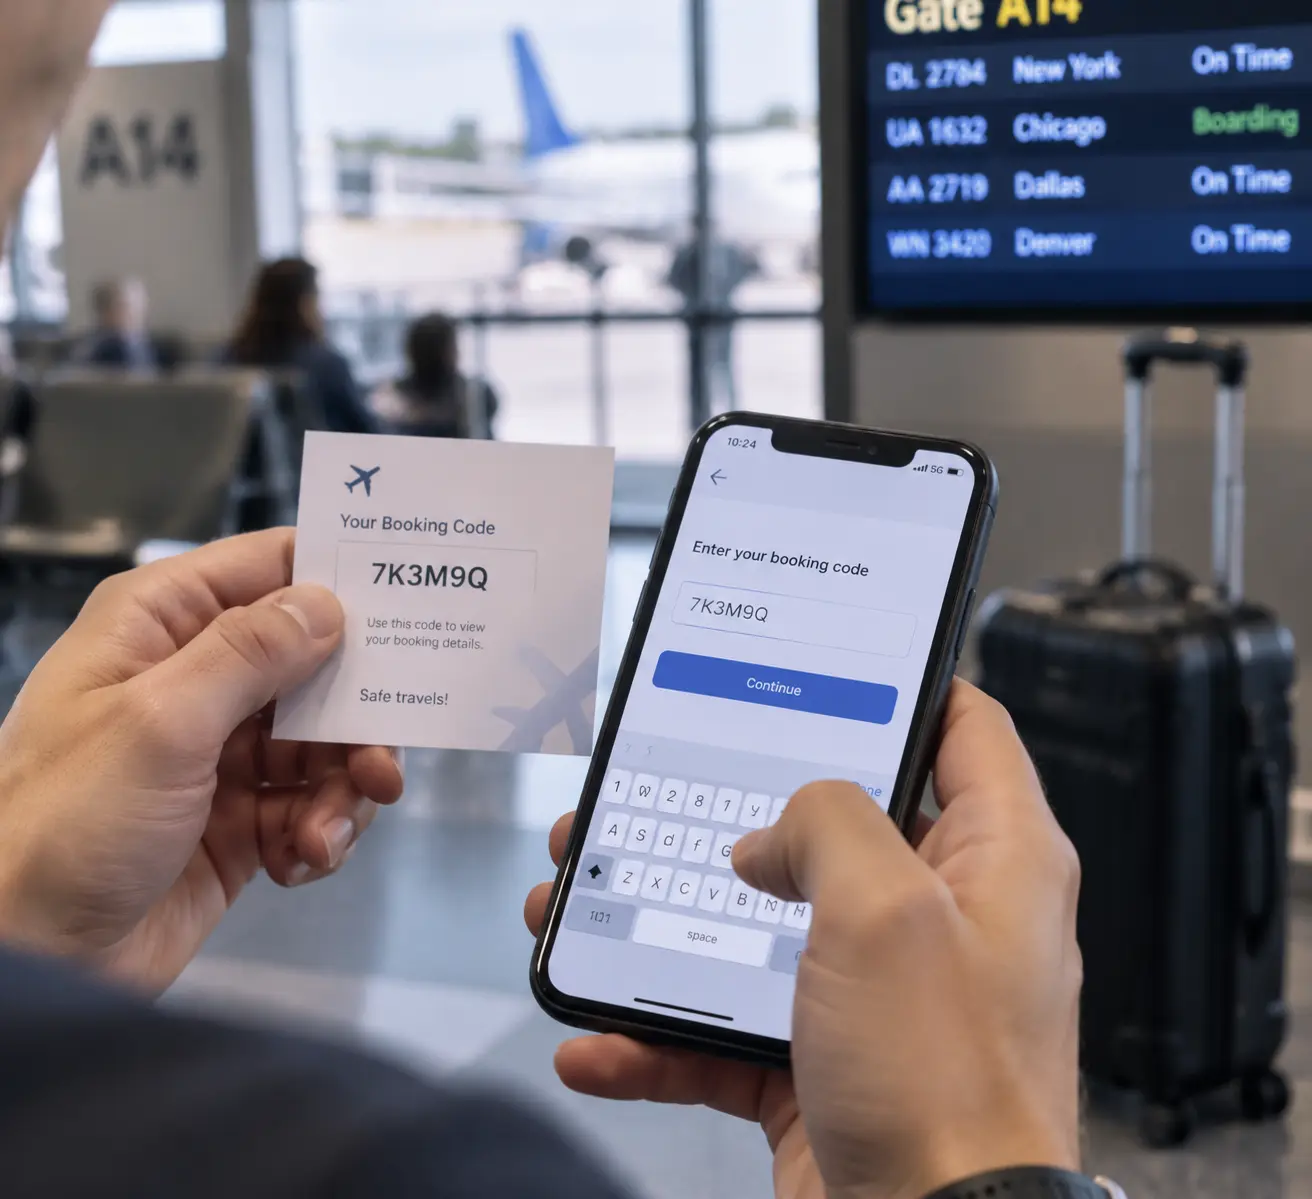
Порядок действий у меня такой: сначала вход по e-mail-ссылке, затем резервный код, и только потом обращение в поддержку - восстановление доступа к брони через тикет занимает от 4 часов до двух суток, что в день заселения критично.
Если номер новый, заранее привяжите его к аккаунту в спокойной обстановке, а не в аэропорту: большинство сервисов дают 24 часа на подтверждение смены номера, и в этот период часть функций блокируется.
Перед поездкой стоит отдельно проверить, принимает ли ваш тариф с роумингом служебные SMS от банков и сервисов - эта опция отключается чаще, чем ожидается, и восстанавливается только через оператора.
Почему вход не срабатывает: сайт, сеть или аккаунт
Когда пароль «не подходит», проблема распределяется примерно поровну между тремя виновниками, и от них зависит стратегия. Ошибка с кодом 403 или бесконечная загрузка - это почти всегда сеть или блокировка по геолокации, а не забытый пароль.
Я проверяю простое: открывается ли кабинет с мобильного интернета, если Wi-Fi коворкинга не пускает. Если да - виноват провайдер или VPN, и лечится это сменой резервные каналы связи на мобильный роутер.
Вторая частая причина - рассинхронизация времени на устройстве: при отклонении больше 60 секунд TOTP-коды перестают совпадать, и вход блокируется даже с верным паролем.
Когда не помогает ничего, я оцениваю качество поддержки сервиса по времени первого ответа: если тикет без реакции дольше 12 часов, стоит переносить критичные брони на другую платформу заранее, а не в день выезда.
Частые вопросы
Что такое трипскан ссылки на личный кабинет?
Это проверка адреса, домена и сертификата до ввода логина и пароля: совпадает ли домен с закладкой посимвольно, на какое имя выдан TLS-сертификат, сколько редиректов в цепочке и что запрашивает форма. Полный цикл занимает 40-60 секунд на смартфоне и не требует расширений браузера.
Как проверить домен, если ссылка пришла в мессенджере?
Не открывайте её: скопируйте адрес и сравните с доменом из закладки или мобильного приложения. Помните, что настоящий домен стоит справа от предпоследней точки: в адресе trip76sc.co.login-secure.ru им является login-secure.ru. Отличие хотя бы в одном символе - достаточная причина не вводить пароль.
Сертификат действует, значит сайт безопасен?
Нет. Бесплатные сертификаты Let's Encrypt выдаются автоматически за минуты, поэтому валидный замок подтверждает только шифрование канала. По моим наблюдениям, около 8 из 10 клонов страниц входа имеют действующий сертификат. Смотрите, на какой именно домен он выдан.
Сколько попыток входа можно сделать до блокировки?
У большинства сервисов бронирования и коворкингов порог - 3-5 неудачных попыток, после чего аккаунт блокируется на 15-30 минут. Повторные попытки в цикле продлевают блокировку, поэтому разумнее сразу перейти на резервный код или вход по e-mail.
Не приходит код подтверждения за границей - что делать?
Сначала проверьте, принимает ли SIM служебные SMS в роуминге, и переключите телефон в режим 2G/3G. Затем используйте резервный код или вход по ссылке на e-mail. Если код не пришёл за 10 минут, не запрашивайте новый каждые 30 секунд - сервис может расценить это как атаку.
Я уже ввёл пароль на подозрительном сайте. Что делать?
Меняйте пароль с другого устройства в течение 10 минут, затем завершите все активные сессии в настройках безопасности и проверьте историю платежей и брони. Если к кабинету была привязана карта, позвоните в банк и заблокируйте её до выяснения операций.
Нужно ли выходить из личного кабинета на чужом ноутбуке?
Да, но одного выхода мало: закройте вкладки, удалите скачанные документы и проверьте список устройств в настройках. Если сервис умеет управлять сессиями, отзовите доступ принудительно - серверная сессия может жить до 30 дней после формального выхода.
Безопасно ли входить в кабинет через публичный Wi-Fi в коворкинге?
При включённом HTTPS риск перехвата пароля невелик, но публичная сеть подходит для входа только с двухфакторной аутентификацией и VPN. Для оплат и загрузки документов на визу номада я использую мобильный роутер или телефон как точку доступа.
Источники
- IETF, RFC 8446 - спецификация TLS 1.3, разделы о проверке цепочки сертификатов.
- CISA, «Phishing Guidance: Stopping the Attack Cycle at Phase One» - рекомендации по проверке ссылок и доменов.
- ICANN RDAP - публичный сервис проверки данных о регистрации домена и даты его создания.
- Wikipedia, статьи «Фишинг» и «HTTPS» - базовая терминология; практический пример интерфейса входа разобран на этом ресурсе.
Что сделать в ближайшие десять минут
Откройте кабинет из закладки, а не из письма, сверьте домен посимвольно и раскройте сертификат. Затем включите двухфакторную аутентификацию, сохраните резервные коды вне телефона и ограничьте список доверенных устройств двумя позициями.
Эти четыре действия занимают меньше времени, чем один разбор украденной брони, и снимают большую часть рисков при входе из любой точки маршрута.
Чтобы оставить комментарий — зарегистрируйтесь или войдите
Войти / зарегистрироваться